Blog & Actualités

Insights & Actualités Tech

Découvrez nos derniers articles sur le développement web, le design et les technologies digitales qui façonnent l'avenir

Recherche pour : "Hacker News"
Effacer les filtres
HackerBooks - Les bouquins préférés des geeks, triés par Claude

HackerBooks - Les bouquins préférés des geeks, triés par Claude

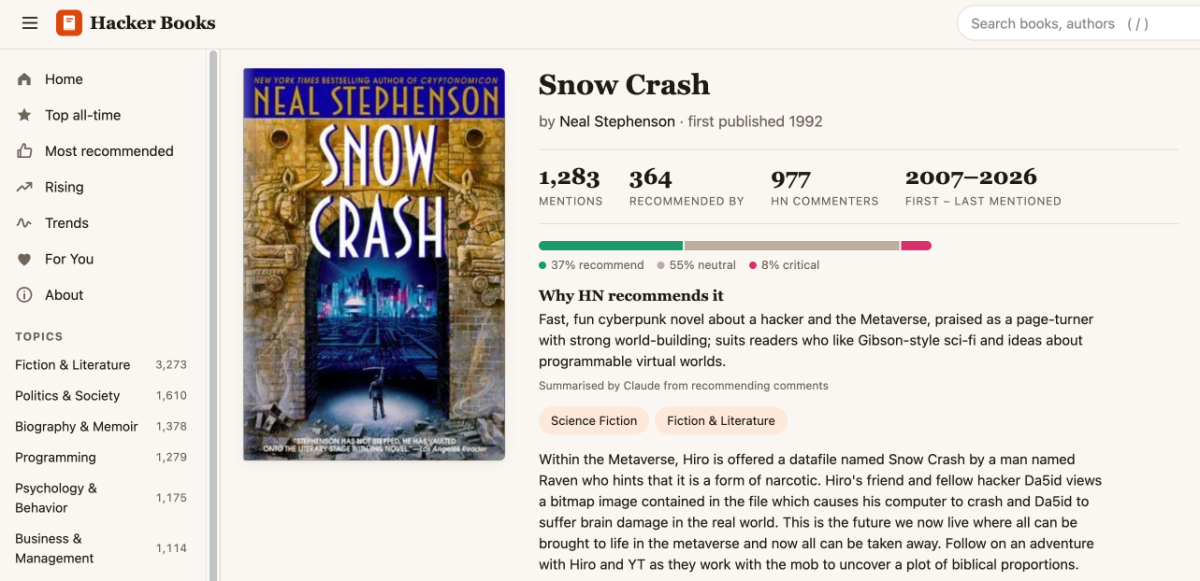
Samedi, pendant que vous étiez tous en manif, Andrej Karpathy a demandé à Claude de lui fabriquer un YouTube à partir de toutes les merveilleuses vidéos que les gens se recommandent sur HackerNews et ça a donné naissance à HackerTube . Déjà rien que ça c'est top ! Mais moi ce qui m'a encore plus...
Broadcom - Une faille Wi-Fi agée de 16 ans toujours sans CVE

Broadcom - Une faille Wi-Fi agée de 16 ans toujours sans CVE

Il y a quelques jours, durant la conférence Hexacon à Paris, un chercheur nommé Quentin Kaiser a rendu publique une faille de sécurité qui traîne depuis au moins 2010 dans la fonction WPS de Broadcom. Je dis "qui traine" au présent parce qu'elle n'est toujours pas patchée évidemment....

MechaCon - La puce qui condamnait les PS2 enfin hackée

MechaCon - La puce qui condamnait les PS2 enfin hackée

Après quatre ans de travail, le bidouilleur canadien DiscoStarslayer a annoncé que son firmware du MechaCon était enfin sorti ! Si vous ne connaissez pas le MechaCon, c'est la puce de sécurité que Sony avait posée en 1999 dans les premières PlayStation 2, et c'était encore jusqu'à aujourd'hui, l'un...

Une faille cPanel distribue des accès root

Une faille cPanel distribue des accès root

Si vous avez un site chez un hébergeur qui fait du mutualisé, il y a de bonnes chances que votre machine tourne sous cPanel. Et si je viens vous prendre la tête avec ça, c'est parce qu'il y a 2 jours, l'éditeur a publié un correctif pour une faille assez grave qui permet à un simple client du...

Nvidia CMP 170HX - La VRAM était bien là, bridée par le firmware

Nvidia CMP 170HX - La VRAM était bien là, bridée par le firmware

Je viens d'apprendre qu'une carte Nvidia normalement dédiée au minage de cryptomonnaies, vendue avec 8 Go de mémoire en expose aujourd'hui 64 Go, sans que rien n'ait été remplacé ou soudé dessus... C'est ça la magie de Nvidia, la mémoire était bien là depuis le début, mais était juste maintenue en...

GitLab - la faille qui a fait rouvrir une version morte

GitLab - la faille qui a fait rouvrir une version morte

GitLab a sorti hier (lundi 17 août), un correctif d'urgence , complètement en dehors de son calendrier habituel, pour une faille qui permet à quelqu'un sans compte ni mot de passe de modifier ou de supprimer vos projets publics et des données utilisateur. Hé ouais c'est chaud et c'est pour ça que...

Firefox en WebAssembly - Gecko s'embarque dans vos pages web

Firefox en WebAssembly - Gecko s'embarque dans vos pages web

Vous avez une TV connectée qui vous crache de la pub, un navigateur intégré dedans qui n'accepte aucune extension, et surtout aucun moyen d'installer quoi que ce soit dessus ? Bonne nouvelle les amis, l'équipe de Puter vient de compiler Firefox en WebAssembly, ce qui fait que ce mur commence...

StatCounter n'identifie plus 1 visite sur 5 (et ça fausse tout)

StatCounter n'identifie plus 1 visite sur 5 (et ça fausse tout)

Windows serait passé sous la barre des 60 % de parts de marché. C'est ce qu'on peut lire un peu partout dans la presse tech cette semaine. C'est StatCounter qui le dit avec précisément 56,61 % de Windows comptabilisé en juin 2026. Et juste en dessous, sur la ligne suivante du même tableau, il y a...

HTTP/2 Bomb : une mini-requête suffit pour faire tomber nginx, Apache ou IIS

HTTP/2 Bomb : une mini-requête suffit pour faire tomber nginx, Apache ou IIS

Il y a des failles qui réclament un arsenal de hacker chevronné, et puis il y a HTTP/2 Bomb, qui se contente de quelques kilo-octets pour faire vaciller des serveurs parmi les plus utilisés de la planète. Dévoilée le 2 juin sous la référence CVE-2026-49975, elle s'attaque à HTTP/2, le protocole qui...

Un développeur de malware ooublie son propre token GitHub dans le code

Un développeur de malware ooublie son propre token GitHub dans le code

Voilà qui est rigolo. Un développeur malveillant a essayé de voler les fichiers sensibles des utilisateurs de Claude (l'assistant IA d'Anthropic, concurrent d'OpenAI sur les modèles de langage) en uploadant un package npm piégé. Sauf que dans son code, il a laissé son propre token...