Technologie
Supply Chain Software : Sécurité sous tension en 2026
La sécurité de la supply chain logicielle est plus que jamais sous pression. Selon le dernier rapport de JFrog sur la Software Supply Chain Security, les...
Découvrez nos derniers articles sur le développement web, le design et les technologies digitales qui façonnent l'avenir
La sécurité de la supply chain logicielle est plus que jamais sous pression. Selon le dernier rapport de JFrog sur la Software Supply Chain Security, les...

Rust annonce la version 1.96.0 du langage. Elle apporte assez peu de choses :- nouveaux types Range* :core::range::Rangecore::range::RangeFromcore::range::RangeInclusiveD'autres suivront dans une future version. - nouveaux macros assert_matches! et debug_assert_matches!- quelques API sont déclarées...
Une faille critique secoue l'écosystème des agents IA Les experts en cybersécurité viennent de lever le voile sur une vulnérabilité majeure, baptisée...
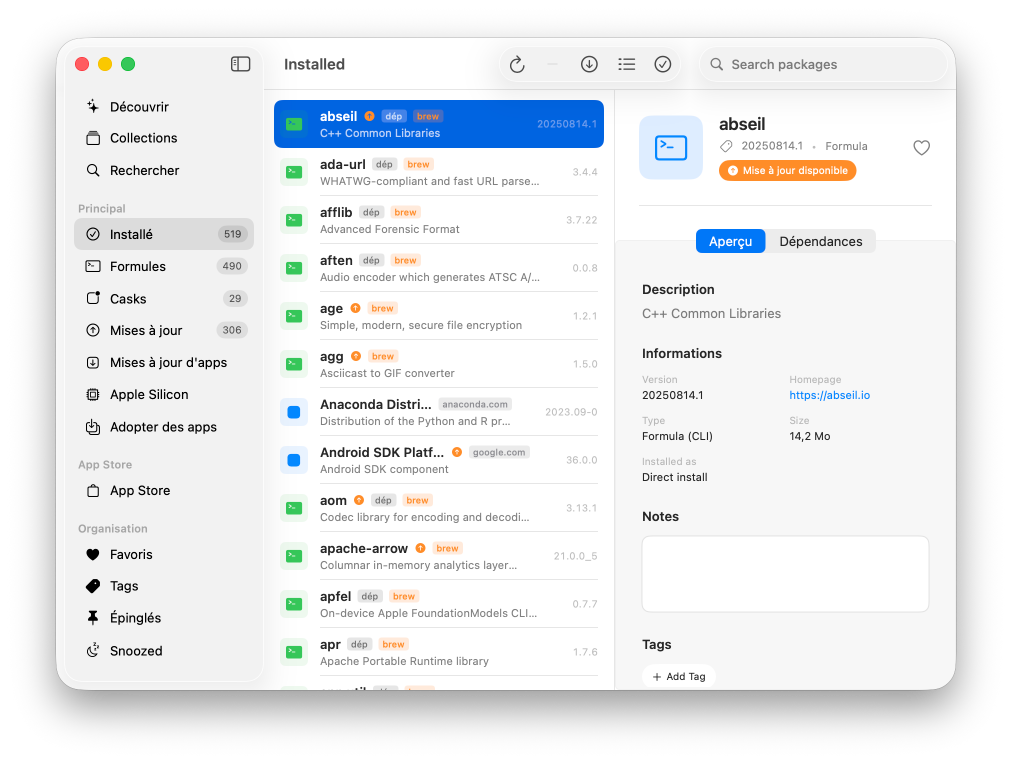
Multimodal Solutions, une boîte grecque, vient de sortir Taphouse 1.5 qui est une GUI native macOS pour Homebrew. GUI c'est pas que le nom de votre collègue qui fout rien, c'est surtout un acronyme qui veut dire Graphic User Interface (Interface Graphique !). Et pour Homebrew, bah c'était pas du...
Anthropic, l'entreprise derrière l'IA Claude, a corrigé en douce deux failles dans le bac à sable réseau de Claude Code, son assistant de programmation. Un bac à sable, dans le jargon, c'est un enclos de sécurité : il est censé empêcher l'outil de se connecter à des serveurs non autorisés, pour...
anquée pendant 9 ans dans le noyau Linux, voilà ce que les chercheurs de Qualys viennent de déterrer. Son petit nom, c'est ssh-keysign-pwn ou DirtyDecrypt (CVE-2026-46333 pour les intimes), et elle permet à n'importe quel utilisateur local sans privilèges de passer root, de lire votre /etc/shadow...
Le 23 juillet 2025, le Luxembourg entier s'est retrouvé sans réseau mobile, sans téléphone fixe et sans communications d'urgence pendant plus de trois heures. Dix mois plus tard, on connaît enfin la cause grâce au média The Record : une faille jusque-là inconnue dans le logiciel d'un routeur...
Si vous tournez sur un Windows 11 à jour, sachez qu'il existe une faille qui permet à un programme local spécialement conçu de grimper tranquillou jusqu'au compte SYSTEM. Pour rappel, c'est le compte tout-puissant de la machine, c'est à dire celui qui passe même au-dessus de l'administrateur ! Et...
Une faille critique qui menace votre infrastructure digitale Le monde du digital évolue à une vitesse fulgurante. Mais avec les innovations viennent aussi...
Nginx, c'est ce logiciel discret qui sert les pages d'environ un site populaire sur trois sur la planète. Quand vous chargez une page web, il y a une bonne chance que ce soit lui qui vous l'envoie. La société DepthFirst AI, spécialisée dans la recherche de failles assistée par intelligence...
La CVE-2026-44578 est une vulnérabilité critique de Next.js, relativement facile à exploiter. Un hacker peut accéder aux services serveur, aux secrets, aux identifiés, aux clés API et aux fonctions d'administration du framework. L'attaque permet de bypasser l'authentification. Plus de 79 000...

Le projet Yocto annonce la disponibilité de la version 6.0. Il s'agit d'une version LTS supportée jusqu'en avril 2030. En tout, plus de 4 000 commits ont été traités par 240 contributeurs.Les principales nouveautés et évolutions de la v6 :Linux 6.18 LTSMises à jour de la toolchain avec GCC 15.2,...