Blog & Actualités

Insights & Actualités Tech

Découvrez nos derniers articles sur le développement web, le design et les technologies digitales qui façonnent l'avenir

Recherche pour : "hack"
Effacer les filtres
Ce petit gadget DIY vous prédit l'avenir quand vous le secouez

Ce petit gadget DIY vous prédit l'avenir quand vous le secouez

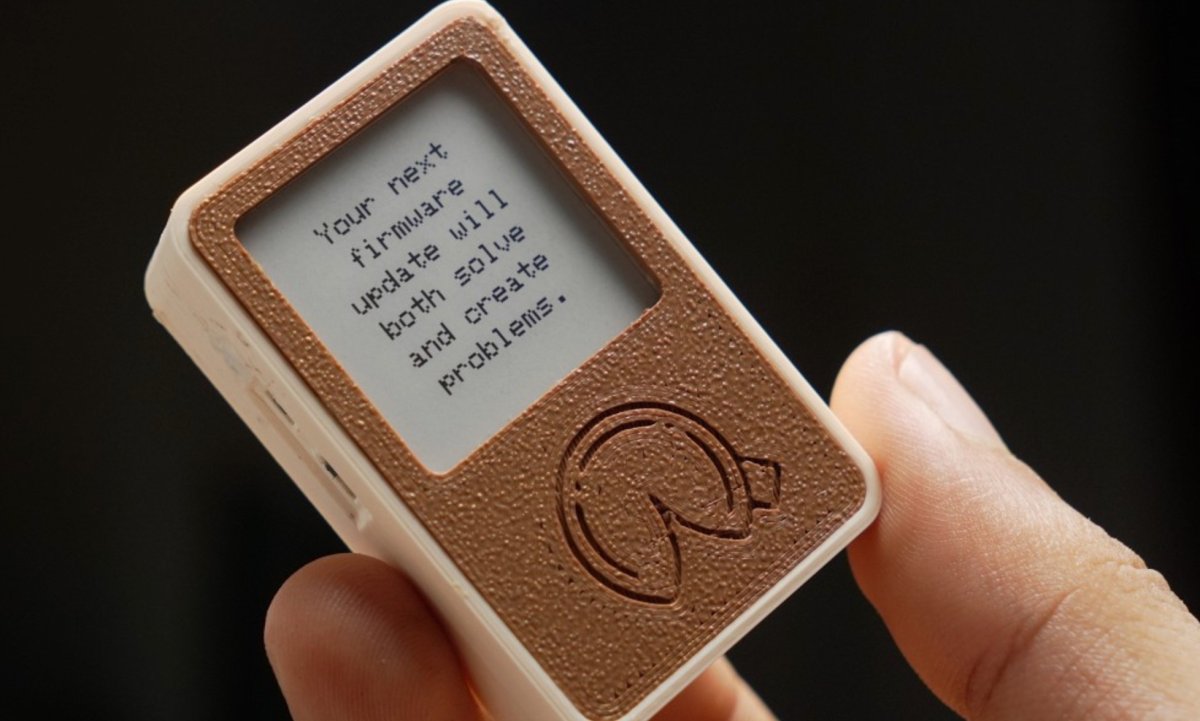
Le maker connu sous le pseudo gokux a fabriqué un objet aussi inutile que mignon : un fortune cookie électronique. Vous le secouez, et il affiche une prédiction sur son petit écran. Voilà, c'est tout. Et c'est très bien comme ça. Sous le capot, c'est un condensé de composants accessibles. Le...

Web Serial débarque enfin dans Firefox !

Web Serial débarque enfin dans Firefox !

On est vendredi, j'ai un mal de tête carabiné mais je me pose quand même devant l'ordi pour vous annoncer une bonne nouvelle ! Firefox 151 sur desktop vient enfin d'implémenter une fonctionnalité que Mozilla refusait catégoriquement de supporter depuis 6 ans : le support de l'API Web Serial. Alors...

Android 17 travaille sur sa version de "Continuité" d'Apple

Android 17 travaille sur sa version de "Continuité" d'Apple

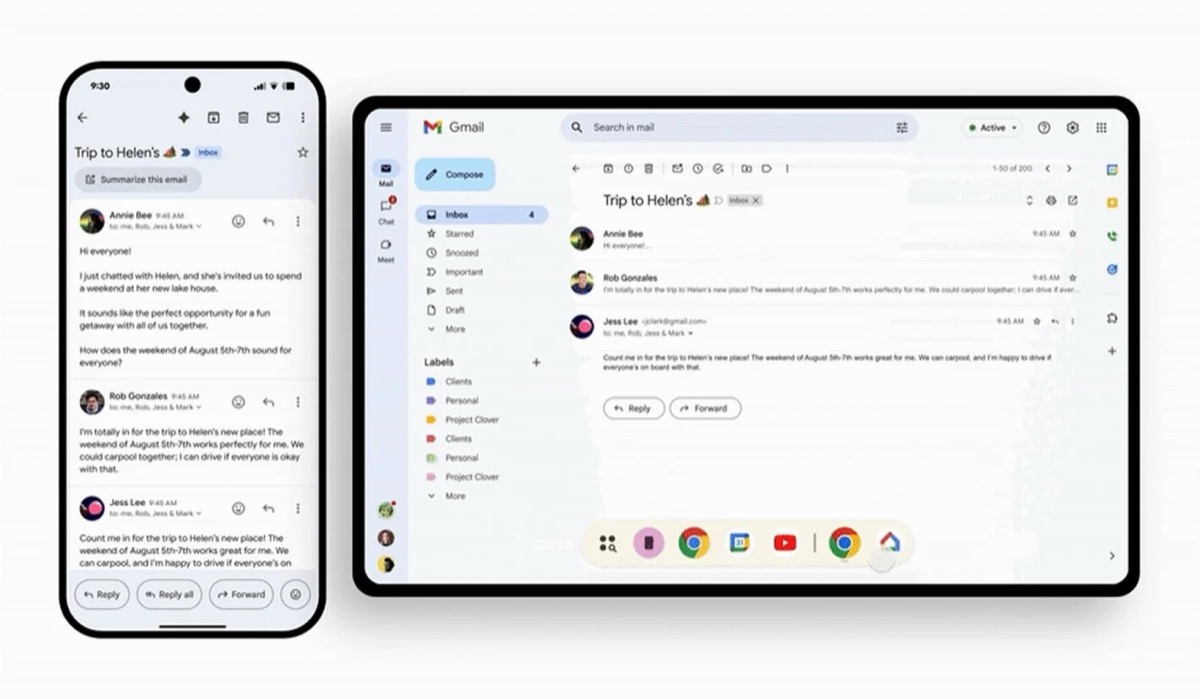
Android 17 va donc lancer une fonction baptisée "Continue On", et l'idée est simple : reprendre une appli exactement là où vous l'avez laissée, mais sur un autre appareil. Vous lisez un document sur votre téléphone, vous attrapez votre tablette, et hop, vous repartez au même endroit sans...

Ces badges LED de festival se synchronisent tout seuls

Ces badges LED de festival se synchronisent tout seuls

Tony Goacher a résolu un petit casse-tête avec élégance. Son projet CrowdClock, ce sont des badges lumineux pour festival qui clignotent tous en rythme, parfaitement synchronisés. Sauf qu'il n'y a aucun badge maître, aucune appli, aucun appairage. Les badges se mettent d'accord tout seuls. Le truc...

ssh-keysign-pwn - La faille kernel Linux cachée depuis 9 ans

ssh-keysign-pwn - La faille kernel Linux cachée depuis 9 ans

anquée pendant 9 ans dans le noyau Linux, voilà ce que les chercheurs de Qualys viennent de déterrer. Son petit nom, c'est ssh-keysign-pwn ou DirtyDecrypt (CVE-2026-46333 pour les intimes), et elle permet à n'importe quel utilisateur local sans privilèges de passer root, de lire votre /etc/shadow...