Blog & Actualités

Insights & Actualités Tech

Découvrez nos derniers articles sur le développement web, le design et les technologies digitales qui façonnent l'avenir

Recherche pour : "CV"
Effacer les filtres
Glassfish 8.0.5 : sécurité, bugs et mise à jour des dépendances

Glassfish 8.0.5 : sécurité, bugs et mise à jour des dépendances

Glassfish distribue la version 8.0.2, une mise à jour de maintenance. Par rappel, Glassfish est une implémentation de Jakarta EE. Cette version inclut :- fixation de 2 CVE dans la console d'administration. Attention : ces CVE n'ont pas été publiées. Elles le seront bientôt- fixation de la CVE...

Robots chiens Unitree - La backdoor que personne ne corrige

Robots chiens Unitree - La backdoor que personne ne corrige

Si vous croisez un robot-chien Unitree dans un hall d'HLM, sur un parking, un chantier, ou en train de patrouiller dansv otre ville, faut que vous sachiez 2 trucs quand même : Un, n'importe qui peut le rooter en moins d'une minute avec son téléphone. Et de deux, le robot lui-même envoie en continu...

PHP : nouveaux patchs de sécurité pour les version 8.5.x, 8.4.x, 8.3.x et 8.2.x

PHP : nouveaux patchs de sécurité pour les version 8.5.x, 8.4.x, 8.3.x et 8.2.x

PHP annonce une série de mises à jour de sécurité pour les version 8.2, 8.3, 8.4 et 8.5. Par exemple, dans la version 8.5.6, de nombreux bugs sont corrigés dans le core code, DOM, Opcache, OpenSSL, Phar, la CLI. Curl est ajouté dans brotli et zstd sur Windows, mise à jour de lexbor. Des CVE et...

Django corrige plusieurs CVE

Django corrige plusieurs CVE

Django distribue de nouveaux patchs de sécurité : les versions 6.0.5 et 5.2.14. Ces versions sont à déployer le plus rapidement possible. Elles fixent plusieurs CVE :- CVE-2026-5766 : potentiel déni de service dans des rquêtes ASGI avec un dépassement des uploads limites- CVE-2026-35192 : un...

Orange Cyberdéfense peut attribuer des CVE

Orange Cyberdéfense peut attribuer des CVE

Orange Cyberdefense annonce aujourd'hui que l'entreprise est Autorité de numérotation CVE. Cette autorisation permet à Orange Cyberdefense d'attribuer des identifiants CVE (CVE IDs) aux vulnérabilités de sécurité affectant ses produits, ainsi qu'aux vulnérabilités impactant des produits tiers —...

cPanel : une vulnérabilité activement exploitée

La vulnérabilité CVE-2026-41940, dévoilée fin avril, fait l’objet d’importants efforts d’exploitation, y compris pour le déploiement d’un rançongiciel. Plusieurs milliers auraient déjà été compromis.

AlmaLinux 10.2 Beta réintroduit le support 32-bit, à contre-courant

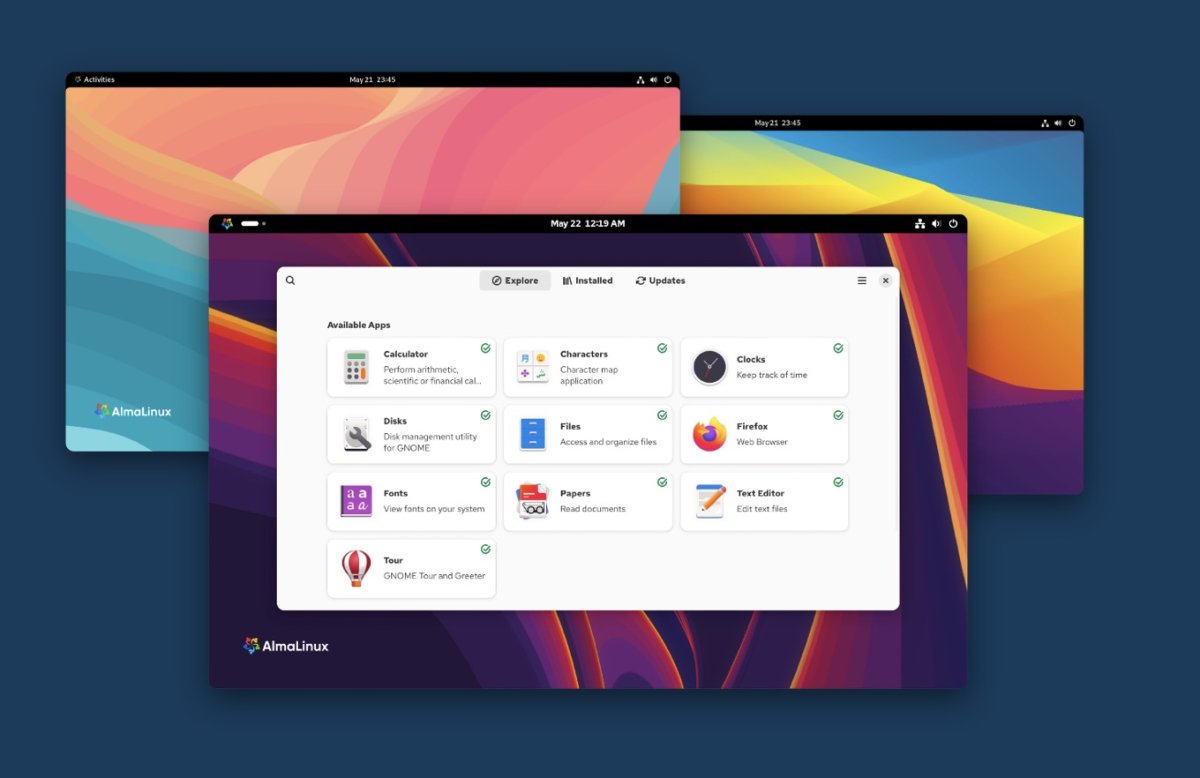
AlmaLinux 10.2 Beta réintroduit le support 32-bit, à contre-courant

La distribution AlmaLinux a publié sa version 10.2 Beta nommée "Lavender Lion", et elle fait un truc que la plupart des distros récentes refusent de faire : remettre du support 32-bit dans le système.  Pas un retour total, on s'entend, mais des packages userspace i686 pour faire tourner...